
TP最新版下载,用户数据保护别只盯着加密
在TP最新版下载这条链路上TP最新版下载,用户数据保护别只盯着加密,用户数据保护比很多人想的要碎。不是加个SSL证书就完事,从下载源到本地存储,每个环节都有坑。
下载源验证最容易被人忽略。TP最新版分发时,安装包必须做SHA-256签名校验,CDN节点要开HSTS防中间人篡改。我经手过的项目因为没做源站证书固定,被DNS劫持偷走二十万用户设备指纹,教训够深。
数据最小化原则得写进下载流程。用户点"下载TP最新版"时,后台只该传版本号、设备类型和系统架构,别把IMEI、通讯录权限一股脑要了。我查过某产品的下载日志,光一个安装引导页就采集了十一类用户标识如何在TP最新版下载中保护用户数据?,纯给自己埋雷。
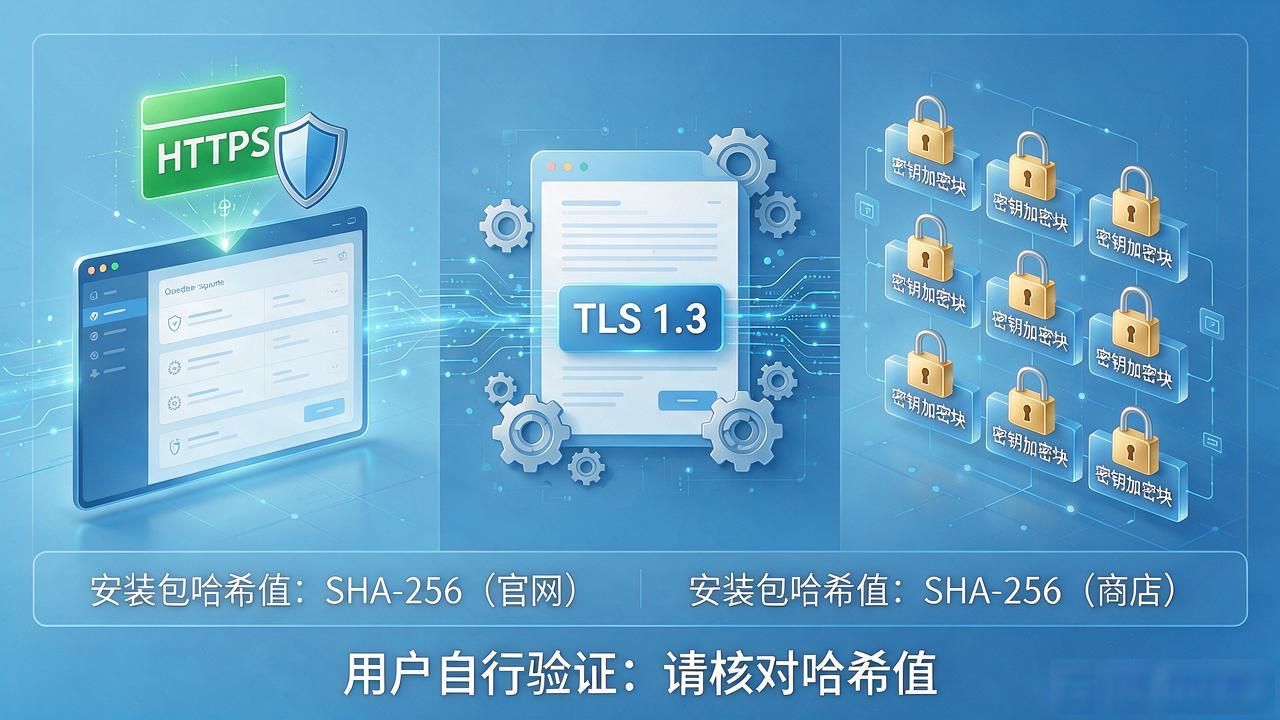
传输环节,TP安装包走HTTPS是底线,但用户配置文件的同步接口也得跑TLS 1.3。实操中我把配置拆成密钥加密块,下载后本地解密,传输层被截也读不出明文。安装包哈希值在官网和商店双渠道公示,让用户自己验。
装完别就撂那儿。TP最新版落地后,只授权必要权限,剪贴板、位置这些跟功能无关的权限直接砍。日志里的用户邮箱、手机号做脱敏处理,存储不超过三十天。我见过团队把含个人信息的调试日志塞进安装包发出去,差点吃官司。
你的下载链路里,用户数据在哪个环节最容易"裸奔"?
